Introducción
Las configuraciones de inicio de sesión único (SSO) que utilizan SAML 2.0 requieren mantenimiento periódico para garantizar una autenticación ininterrumpida.
Cuando Bizagi se integra con un Proveedor de Identidad (IdP) mediante SAML 2.0, Bizagi puede utilizar certificados para firmar solicitudes SAML y soportar el cifrado de aserciones.
Los certificados de Bizagi más comunes son:
•Certificado de firma de Bizagi, utilizado por Bizagi para firmar solicitudes SAML enviadas al IdP.
•Certificado de cifrado de Bizagi, utilizado cuando las aserciones SAML enviadas por el IdP se cifran antes de ser entregadas a Bizagi.
Estos certificados pueden renovarse antes de su fecha de vencimiento o reemplazarse debido a una política de seguridad, revocación del certificado u otros requisitos administrativos.
A diferencia de los certificados del IdP, que se actualizan mediante los metadatos del IdP, los certificados de Bizagi requieren cambios en la configuración de Bizagi cuando se renuevan o reemplazan.
Revise su configuración SAML para determinar si mantiene el certificado de firma, el certificado de cifrado o ambos.
Es su responsabilidad supervisar la fecha de vencimiento de estos certificados y reemplazarlos antes de que expiren.
Certificado de firma de Bizagi
El certificado de firma de Bizagi se utiliza para firmar solicitudes SAML enviadas desde Bizagi al IdP.
Algunos IdP validan la firma de las solicitudes SAML enviadas por Bizagi. Si la validación de firma está habilitada, actualice los metadatos de Bizagi o cargue el nuevo certificado de firma en el IdP después de renovar el certificado.
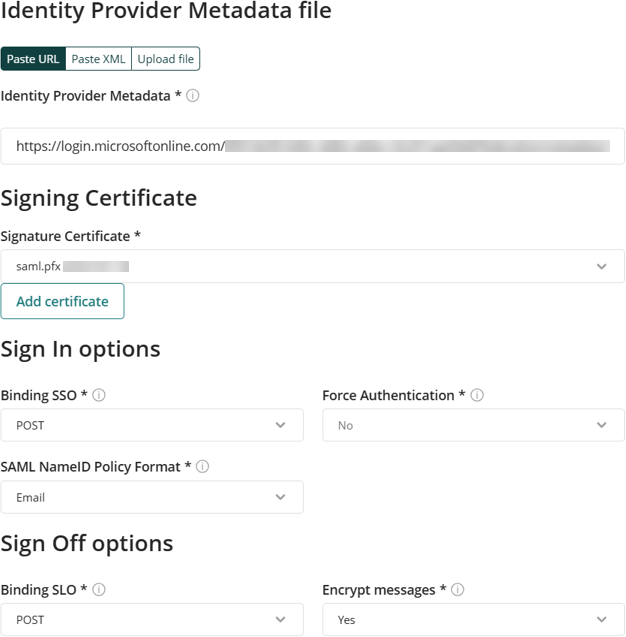
La siguiente imagen muestra el certificado de firma configurado en el autenticador SAML.
Certificado de cifrado de Bizagi
Cuando el cifrado de aserciones está habilitado, el IdP utiliza el certificado de cifrado de Bizagi para cifrar aserciones SAML antes de enviarlas a Bizagi.
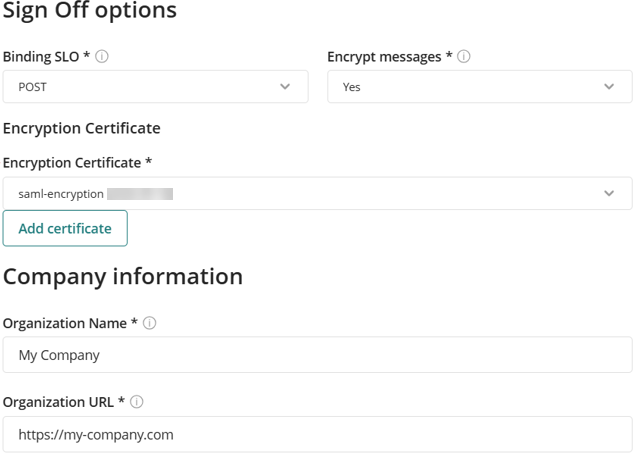
La siguiente imagen muestra el certificado de cifrado configurado en el autenticador SAML.
Actualizar certificados en Bizagi
Antes de que los certificados expiren, genere nuevos certificados utilizando la opción de certificados de autenticación del Customer Portal (recomendada), OpenSSL u otra herramienta adecuada.
Para actualizar un certificado:
1.Genere los nuevos certificados de firma y cifrado.
2.Actualice los certificados en Bizagi:
a.Para el ambiente de Desarrollo, utilice Bizagi Studio.
b.Para los ambientes de Prueba y Producción, utilice la Management Console.
3.Verifique que los certificados actualizados estén seleccionados en el Customer Portal.
Ambiente de Desarrollo (Bizagi Studio)
1.Abra Bizagi Studio.
2.Vaya a la vista Experto.
3.Expanda Seguridad > Autenticación.
4.Verifique que Autenticación federada con SAML v2.0 esté configurada.
5.Seleccione Certificado de firma o Certificado de cifrado.
6.Busque y cargue el nuevo certificado P12/PFX.
7.Seleccione Contraseña del certificado de firma o Contraseña del certificado de cifrado.
8.Ingrese la contraseña definida para el nuevo certificado P12/PFX.
9.Haga clic en Actualizar para guardar los cambios.

Ambientes de Prueba y Producción (Management Console)
1.Abra la Management Console.
2.Antes de modificar la configuración de autenticación, establezca el estado del ambiente en Mantenimiento desde la ventana de Mantenimiento.
3.Vaya a Seguridad > Autenticación.
4.Verifique que Autenticación federada con SAML v2.0 esté configurada.
5.Seleccione Certificado de firma o Certificado de cifrado.
6.Busque y cargue el nuevo certificado P12/PFX.
7.Seleccione Contraseña del certificado de firma o Contraseña del certificado de cifrado.
8.Ingrese la contraseña definida para el nuevo certificado P12/PFX.
9.Haga clic en Aplicar para guardar los cambios.

|
Después de completar los cambios, reinicie el ambiente para que la nueva configuración entre en efecto. |

Verificar los certificados seleccionados en el Customer Portal
1.Abra el Customer Portal.
2.Vaya a Configuración > Seguridad > Protocolos de autenticación.
3.Abra la configuración de autenticación SAML.
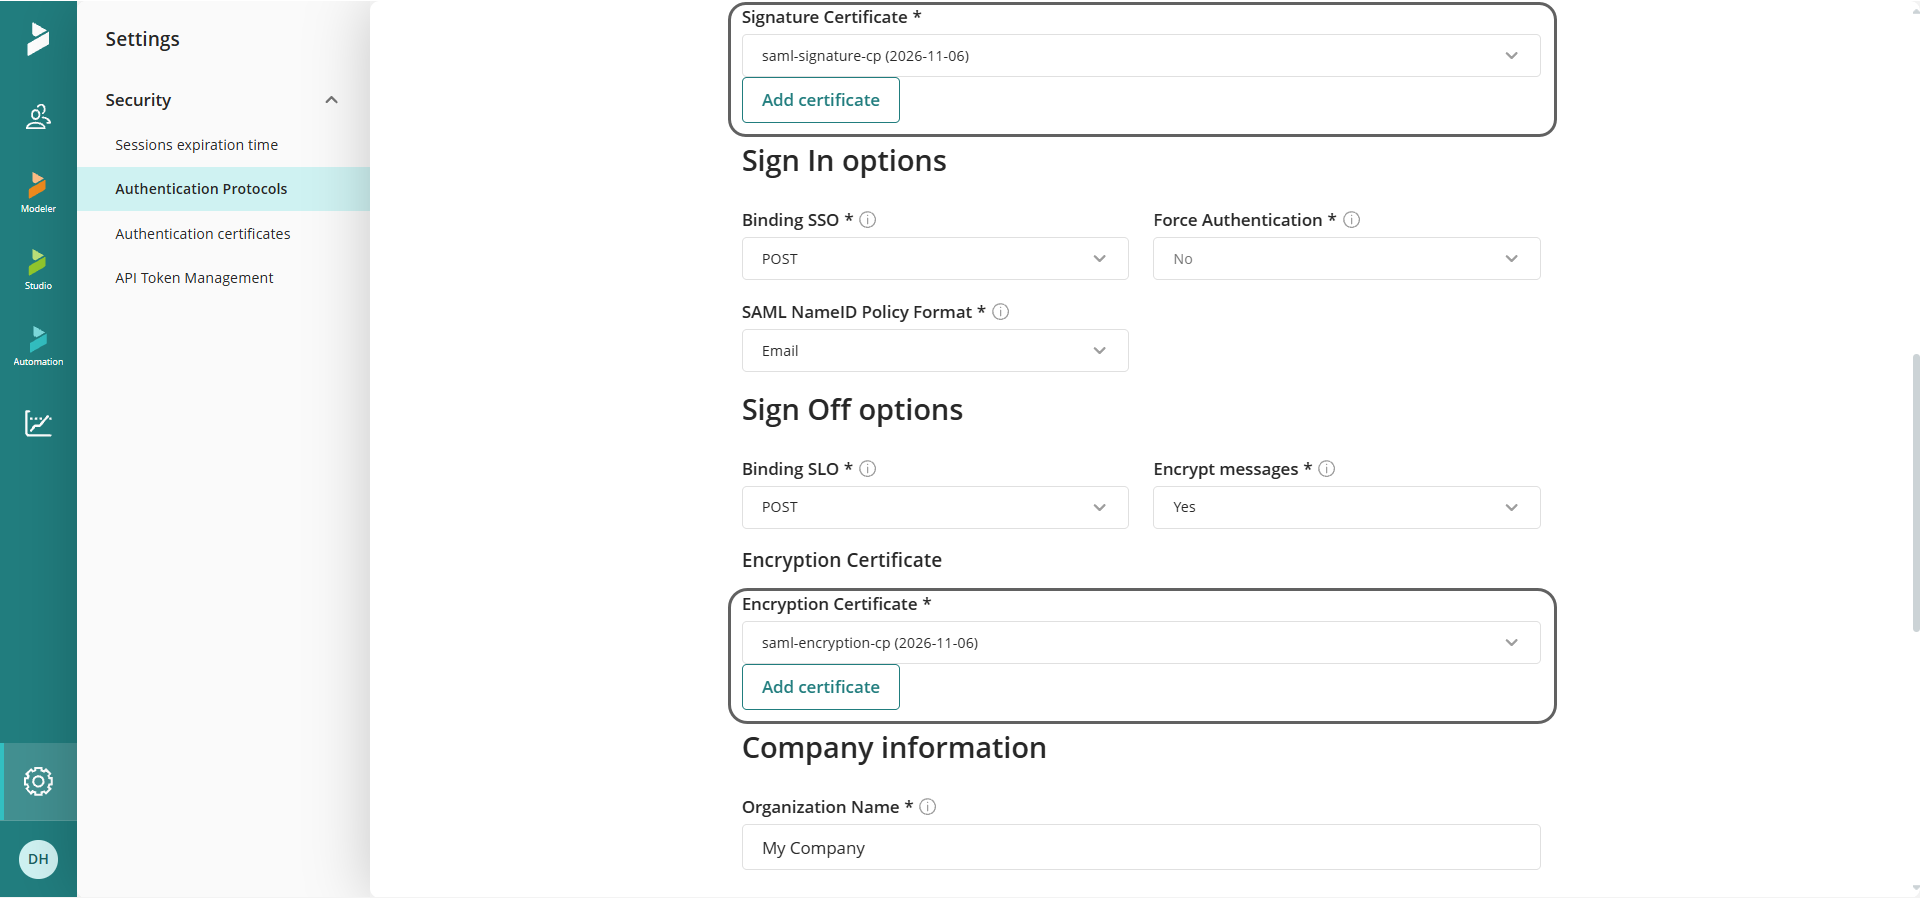
4.Verifique que los certificados actualizados estén seleccionados en los campos Certificado de firma y Certificado de cifrado.
Por ejemplo, si los certificados actualizados son saml-signature-cp (2026-11-06) y saml-encryption-cp (2026-11-06), verifique que esos certificados estén seleccionados en los campos correspondientes.
|
Actualizar los certificados en Bizagi Studio o en la Management Console no actualiza automáticamente la selección de certificados en el Customer Portal. Después de actualizar los certificados, verifique que los certificados correctos estén seleccionados en la configuración del protocolo de autenticación. |
Actualizar la configuración del IdP
Después de actualizar el certificado en Bizagi, descargue los metadatos actualizados utilizando la siguiente URL:
https://[ambiente]-[proyecto]-[compañía].bizagi.com/saml2/metadata.xml?mode=attachment
Una vez que se haya descargado el archivo de metadatos, abra la aplicación correspondiente en su IdP y cargue el archivo de metadatos actualizado.
Por ejemplo, si utiliza Azure AD, cargue el archivo de metadatos en la Aplicación Empresarial configurada para el Portal de Trabajo.

Esto permite que el IdP obtenga los certificados públicos actualizados de Bizagi y continúe validando firmas o cifrando aserciones de acuerdo con la configuración SAML configurada.
Consideraciones
•Si su IdP valida firmas de solicitudes SAML, actualice los metadatos de Bizagi en el IdP después de renovar el certificado de firma de Bizagi.
•Si el cifrado de aserciones está habilitado, actualice los metadatos de Bizagi en el IdP después de renovar el certificado de cifrado de Bizagi.
•Los errores de autenticación suelen ocurrir cuando un certificado se actualiza en un lado y los metadatos o la configuración del certificado correspondientes no se actualizan en el otro lado.
•Si existen múltiples autenticadores o aplicaciones configurados, verifique siempre que los metadatos se actualicen en el autenticador y la aplicación del IdP correspondientes.
Last Updated 10/5/2026 3:17:06 PM