Introducción
Las configuraciones de inicio de sesión único (SSO) que utilizan SAML 2.0 requieren mantenimiento periódico para garantizar una autenticación ininterrumpida.
Cuando Bizagi se integra con un Proveedor de Identidad (IdP) mediante SAML 2.0, el proceso de autenticación utiliza certificados configurados en el IdP. Estos certificados pueden cambiar debido a vencimiento, renovación, reemplazo o revocación.
Los certificados del IdP más comunes son:
•Certificado de firma del IdP, utilizado por el IdP para firmar aserciones SAML y respuestas de autenticación enviadas a Bizagi.
•Certificado de cifrado del IdP, utilizado cuando los mensajes SAML enviados al IdP se cifran.
Es su responsabilidad supervisar la fecha de vencimiento de los certificados utilizados por su IdP. Por ejemplo, si utiliza Azure AD, puede revisar los detalles del certificado y la fecha de vencimiento en el portal de Azure.

Tareas de mantenimiento cuando cambia un certificado del IdP
Cuando cambia un certificado del IdP, las acciones requeridas en Bizagi dependen de cómo se configuraron los metadatos del IdP.
Para verificar la configuración actual:
1.En el Customer Portal, vaya a Configuración > Seguridad > Protocolos de autenticación.
2.Abra el autenticador SAML.
3.En la sección Archivo de metadatos del Proveedor de Identidad, verifique cómo se configuraron los metadatos:
•Pegar URL
•Pegar XML
•Cargar archivo
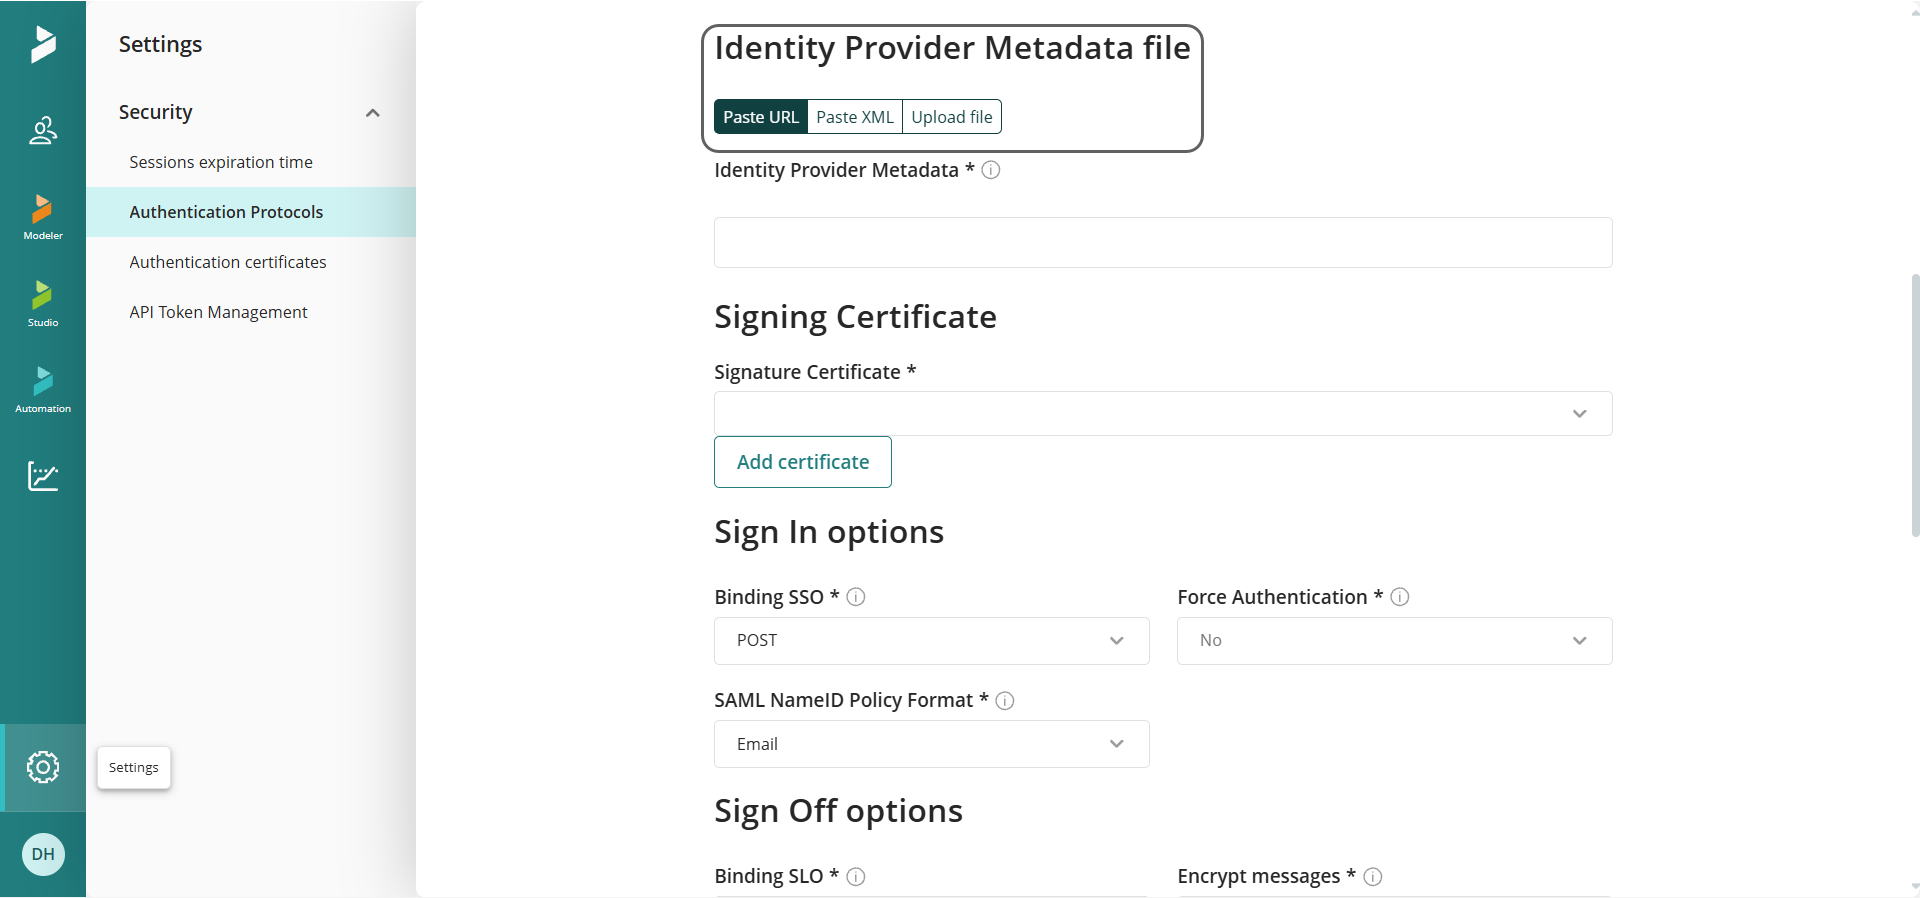
Metadatos configurados mediante Pegar URL
Si la configuración utiliza Pegar URL, Bizagi recupera los metadatos desde la URL del IdP. Después de que el IdP actualiza sus metadatos, Bizagi utiliza automáticamente el certificado actualizado.
No se requiere ninguna acción adicional en Bizagi, siempre que los metadatos del IdP disponibles en la URL configurada ya hayan sido actualizados.
Metadatos configurados mediante Pegar XML o Cargar archivo
Si la configuración utiliza Pegar XML o Cargar archivo, Bizagi no puede recuperar automáticamente los metadatos actualizados.
En este escenario:
1.Descargue los metadatos actualizados desde el IdP.
2.Regrese a Configuración > Seguridad > Protocolos de autenticación.
3.Abra el autenticador SAML correspondiente.
4.Reemplace los metadatos existentes por los metadatos actualizados del IdP.
5.Guarde los cambios.
Consideraciones
•Cuando se renueva un certificado de firma del IdP o un certificado de cifrado del IdP, actualice los metadatos del IdP configurados en Bizagi, a menos que el autenticador utilice la URL de metadatos del IdP.
•Si los metadatos están configurados mediante Pegar URL, Bizagi recupera automáticamente las actualizaciones de certificados desde los metadatos del IdP.
•Los errores de autenticación suelen ocurrir cuando un certificado se actualiza en un lado y los metadatos o la configuración de certificados correspondientes no se actualizan en el otro lado.
•Si existen múltiples autenticadores o aplicaciones configurados, verifique siempre que los metadatos se actualicen en el autenticador y la aplicación del IdP correspondientes.
Last Updated 10/1/2026 3:28:27 PM